Artikel

Artikel
Unsere digitale Identität ist wichtig, weil wir sie ständig nutzen, oft ohne es zu bemerken. Sie entsperrt unsere Smartphones, öffnet den Zugang zu unseren E-Mails und ermöglicht uns die Nutzung zahlloser öffentlicher und privater Dienste. Eine digitale Identität umfasst heute weit mehr als einen Benutzernamen. So können dazu biometrische Merkmale gehören, kryptografische Schlüssel und sogar Muster, wie wir Technologie nutzen. Je wertvoller diese Informationen werden, desto grösser wird der Anreiz, sie zu missbrauchen. Daher kommt die drängende Frage, wer tatsächlich die Kontrolle über sie hat.
Auf dieser Ebene arbeitet meine «Forschungsgruppe für Cybersicherheit und angewandte Kryptografie». Dort entwickeln wir kryptografische Verfahren, mit denen Menschen nachweisen können, wer sie sind oder wozu sie berechtigt sind, ohne mehr preiszugeben, als die jeweilige Situation tatsächlich erfordert. Als Gründungsmitglied des Centers for Geopolitics and Corporate Strategy der HSG betrachte ich dieselbe Frage aus Sicht des Staates. Es geht dort nicht darum, wie Einzelne ihre Daten schützen. Es geht darum, wie sich Staaten und Unternehmen in einer Welt behaupten, in der die Kontrolle über Daten, Infrastruktur und Identität zu einer Frage geopolitischer Strategie geworden ist.
«Die Kontrolle über Daten, Infrastruktur und Identität ist zu einer Frage geopolitischer Strategie geworden.»
Die Schweizer Debatte um die E-ID war im Kern von Anfang an eine Debatte über Souveränität. 2021 lehnten die Stimmberechtigten die erste Fassung des Gesetzes über die elektronische Identität ab, weil private Unternehmen und nicht der Staat das System betrieben und die sensiblen Identitätsdaten verwaltet hätten. Viele hatten offenbar das Gefühl, die Kontrolle über etwas Grundlegendes werde in die falschen Hände gelegt.
Eine überarbeitete Fassung, die später angenommen wurde, übertrug die Verantwortung dem Bund und richtete das System an strengen Datenschutzvorgaben aus. Die Botschaft war klar: Digitaler Fortschritt gelingt nur, wenn die Menschen denen vertrauen, die ihn kontrollieren. Parallel dazu führt die EU im Rahmen ihrer überarbeiteten eIDAS-Verordnung eine Brieftasche für die digitale Identität ein, die European Digital Identity Wallet. Die Schweiz ist nicht Teil dieses Systems. Seine Existenz zeigt jedoch, wie zentral die Kontrolle über digitale Identität für moderne Staatlichkeit geworden ist. Es geht um mehr als Komfort.
Unternehmen lernen dieselbe Lektion auf schmerzhafte Weise. Ein Schweizer Unternehmen kann seine Daten in einem Rechenzentrum in Zürich speichern, und dennoch kann eine ausländische Regierung rechtlich darauf zugreifen, wenn der Cloud-Anbieter ein amerikanisches Unternehmen ist. Nach dem US-amerikanischen CLOUD Act kann Washington AWS, Microsoft oder Google verpflichten, Daten herauszugeben, über die diese Unternehmen verfügen, unabhängig davon, wo die Server physisch stehen.
Diese Unterscheidung zwischen dem Ort, an dem Daten gespeichert sind, und dem Recht, dem sie tatsächlich unterliegen, hat Folgen. Deshalb hat die EU begonnen, Cloud-Verträge formell nach ihrer Souveränität zu bewerten. Und deshalb werben Schweizer Anbieter zunehmend damit, keinerlei ausländischem Rechtszugriff ausgesetzt zu sein. Für regulierte Branchen wie Banken und Versicherungen ist das längst keine Randnotiz mehr. Es ist eine Beschaffungsentscheidung.
Identitätsdiebstahl und Onlinebetrug können erhebliche finanzielle und persönliche Schäden verursachen. Das vorsichtige Vorgehen der Schweiz zeigt, dass man verstanden hat: Ein System für digitale Identität muss sicher, vertrauenswürdig und widerstandsfähig gegen Angriffe sein. Doch selbst wenn ein System sicher ist, bleibt eine zentrale Frage: Wie kann eine Person online etwas über sich nachweisen, ohne weit mehr preiszugeben als nötig?
In den meisten bestehenden Systemen bedeutet Identifizierung noch immer, zu viel offenzulegen. Unter Umständen muss eine Nutzerin oder ein Nutzer die gesamte Identität offenlegen, obwohl nur ein einziges Merkmal zählt, etwa das Alter, eine Zugehörigkeit oder eine Berechtigung. Das ist ein Versagen der Souveränität auf der Ebene des Einzelnen. Die Folgen sind Schaffung von Nutzerprofilen, Nachverfolgung über verschiedene Dienste hinweg und ein höheres Risiko, wenn eine Datenbank in falsche Hände gerät.
Hier wird die datenschutzfreundliche Authentifizierung unverzichtbar, also ein Identitätsnachweis, der die Privatsphäre schützt. Solche Verfahren ermöglichen den Zugang zu Diensten und geben dabei so wenige private Informationen wie möglich preis. Sie belegen was nötig ist, und nichts darüber hinaus. Genau das macht den Unterschied, wenn ein Mensch die Souveränität über seine eigenen Daten besitzt.
Wir befassen uns genau mit diesem Problem im Bereich der Biometrie. Fingerabdrücke und Gesichtsscans sind bequem. Anders als ein Passwort lassen sie sich aber nicht zurücksetzen, wenn sie einmal offengelegt sind. Mein Team entwickelt Verfahren, mit denen ein System prüfen kann, ob ein Fingerabdruck oder Gesichtsscan mit dem hinterlegten übereinstimmt. Die eigentlichen biometrischen Daten bleiben dabei durchgehend verschlüsselt und unlesbar, auch für das System, das die Prüfung vornimmt. Wird eine Datenbank mit solchen verschlüsselten Referenzdaten (Templates) gestohlen, soll sie für die Diebe wertlos sein. Für berechtigte Nutzerinnen und Nutzer funktioniert der Abgleich aber weiterhin einwandfrei.
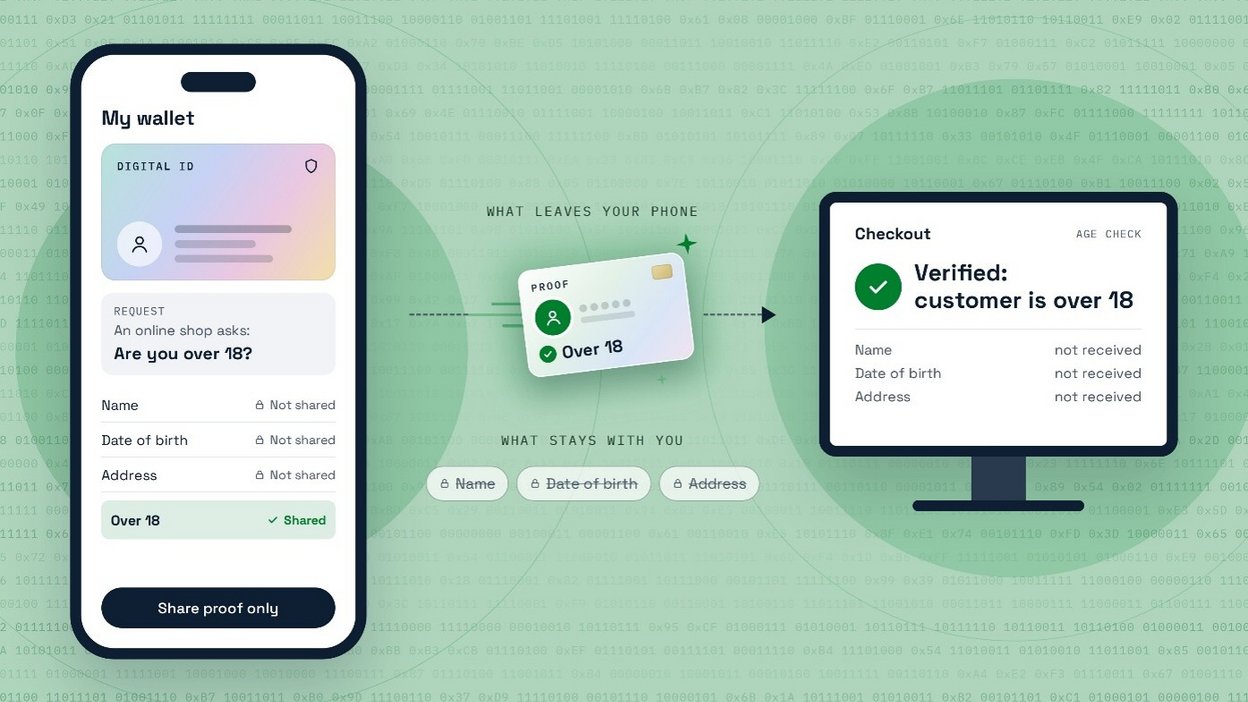
Dasselbe Prinzip gilt für digitale Nachweise, etwa für einen Altersnachweis, einen akademischen Abschluss oder eine Mitgliedschaft. Normalerweise muss man zur Prüfung eines solchen Nachweises das gesamte Dokument vorlegen, einschliesslich des Namens. Neuere Verfahren erlauben es, nur die eine Tatsache nachzuweisen, auf die es ankommt, zum Beispiel, dass man über 18 Jahre alt ist. Dabei muss man weder den Namen preisgeben, noch können verschiedene Dienste ihre Informationen abgleichen und so unbemerkt ein Profil der betreffenden Person erstellen.
Was unseren Ansatz auszeichnet, ist die Basis seiner Sicherheit: bewährte mathematische Grundlagen, die seit Jahrzehnten geprüft werden. Wir setzen nicht auf Abkürzungen, die in der Theorie sicher klingen, aber keinen gründlichen Belastungstests unterzogen wurden. In der Praxis bedeutet das, dass der Schutz der Privatsphäre echten Angreifern standhalten soll und nicht nur in einem wissenschaftlichen Aufsatz überzeugend wirkt.
Wir arbeiten aber auch an einer noch anspruchsvolleren Form derselben Idee. Dabei geht es nicht nur darum, etwas über sich selbst nachzuweisen. Mehrere Parteien sollen gemeinsam eine Berechnung durchführen können, ohne einander ihre Rohdaten offenzulegen. Dieses Verfahren heisst sichere Mehrparteienberechnung (Secure Multi-Party Computation). In der Praxis könnten so mehrere Spitäler in ihren Patientendaten gemeinsam das Muster einer seltenen Krankheit erkennen. Oder mehrere Banken könnten eine Transaktion mit einer Sanktionsliste abgleichen. Die zugrunde liegenden Daten jeder Partei bleiben dabei unter deren eigener Kontrolle und für alle anderen unsichtbar, auch für das System, das die Berechnung durchführt. Das Ergebnis wird sichtbar, die Daten, aus denen es hervorgeht, verlassen jedoch nie die Hände ihrer Eigentümer. Hier wird Souveränität nicht durch Richtlinien oder Verträge durchgesetzt, sondern durch Mathematik.
Diese Fragen sind nicht nur technischer, sondern auch gesellschaftlicher und politischer Natur. Ein System für digitale Identität muss nicht nur gut funktionieren. Es muss die Menschen auch davon überzeugen, dass es ihr Vertrauen verdient. Auch deshalb war die Schweizer Debatte so aufschlussreich: Sie zeigt, dass Komfort allein nicht genügt. Die Menschen wollen digitale Dienste, die sicher und verständlich und so gestaltet sind, dass persönliche Daten möglichst nicht unnötig offengelegt werden.
Datenschutzfreundliche Protokolle vermeiden nachverfolgbare Kennungen und nutzen starke kryptografische Verfahren. Dadurch können sie Identitätsdiebstahl und Betrug erheblich erschweren und den Nutzerinnen und Nutzern zugleich echte Kontrolle darüber geben, wie ihre Daten weitergegeben werden. Diese Instrumente passen gut zu den Zielen der neuen Schweizer E-ID, die auf Dezentralisierung, minimale Datenweitergabe und einen starken Schutz persönlicher Informationen setzt.
Über Datensouveränität wird meist als Wettstreit zwischen Staaten und Konzernen um Server und Rechtsräume gesprochen. Diese Welt erlebe ich durch meine Arbeit am Center for Geopolitics and Corporate Strategy. Die grundlegendere Form dieses Wettstreits findet jedoch eine Ebene tiefer statt: zwischen einem einzelnen Menschen und all jenen, die ein Stück seiner Daten haben wollen. Ob die Schweiz und Europa die Souveränität auf nationaler Ebene richtig gestalten, hängt womöglich davon ab, ob ihnen dies zuerst auf dieser tieferen, persönlicheren Ebene gelingt.
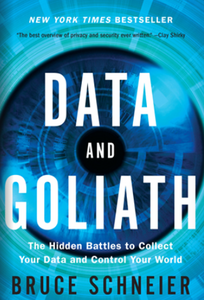
Buch
Ein gut verständlicher Klassiker über Überwachung und die Frage, wer unsere Daten kontrolliert.
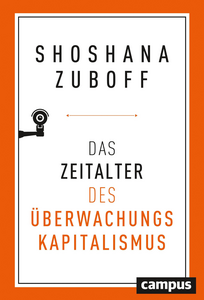
Buch
Ein Buch, das aus gesellschaftlicher Perspektive zeigt, wie das passive Sammeln unserer Verhaltensdaten den Kampf um Privatsphäre prägt. Wenn du wenig Zeit hast, lies direkt Kapitel 8 („Rendition: From Experience to Data“), um zu verstehen, wie unsere realen Erfahrungen unbemerkt erfasst und in digitale Macht umgewandelt werden.
Artikel
Eine gut verständliche Basis, wie man etwas beweisen kann, ohne die zugrunde liegende Information preiszugeben.
Film
Die Geschichte von Cambridge Analytica zeigt, was geschieht, wenn Menschen die Kontrolle über ihre Daten verlieren.